Das Handbuch
Cover, Umfang und Preis. Der Kauf braucht nur eine E-Mail-Adresse.
Vorlagen und Kits · Kit
Lieferanten-Antwortkit
Der Sicherheitsfragebogen des Auftraggebers liegt im Postfach: so antworten Sie ehrlich, datiert und brauchbar — mit sechs ausfüllfertigen Dateien.
- 11 Abschnitte in 4 Teilen, der letzte Teil ist der Anhang mit 3 Abschnitten
- Online-Lesezugang über Ihren persönlichen Link
- Vollständiges Handbuch als PDF
€ 69,00inkl. USt. Einmalige Zahlung, kein Abo.
Frei lesbar: Inhalt, Warum Sie gefragt werden, und wie Sie antworten.
Der Inhalt
11 Abschnitte in 4 Teilen, der letzte Teil ist der Anhang mit 3 Abschnitten. Frei lesbar: Inhalt, Warum Sie gefragt werden, und wie Sie antworten.
Teil II · Abschnitte 2 – 7
Die sechs Dateien, in der Reihenfolge des Ausfüllens
- 2Vorher aufschreiben
- 3Der Fragenkatalog
- 4Die Selbstauskunft
- 5Die Nachweisliste
- 6Das Antwortschreiben
- 7Die Klausel-Prüfliste
Teil III · Abschnitt 8
Danach
- 8Wenn der Auftraggeber nachfragt
Teil IV · Abschnitte 9 – 11
Anhang
- 9Unsicherheiten
- 10Glossar
- 11Quellenverzeichnis
Leseprobe
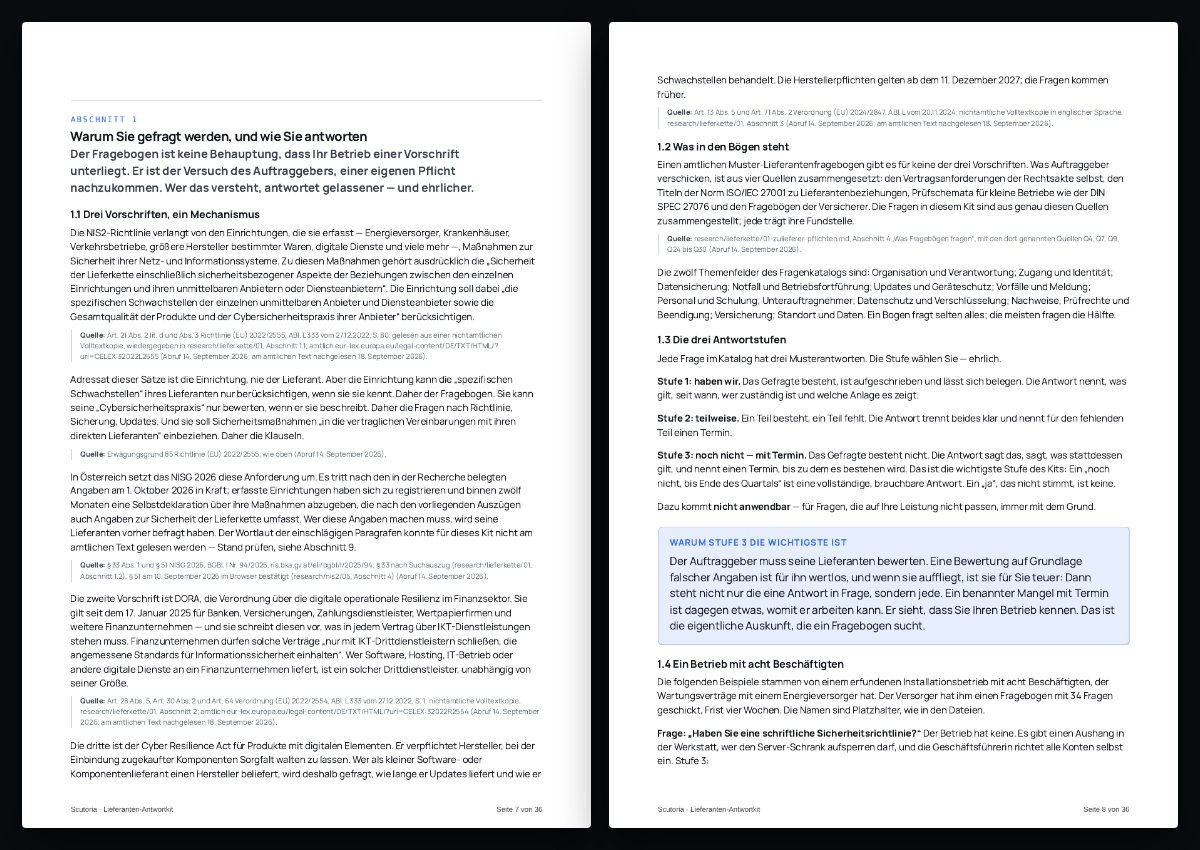
Der Anfang von Abschnitt 1, unverändert aus dem Handbuch. Die Quellenzeilen stehen in der Leseprobe.
Warum Sie gefragt werden, und wie Sie antworten
Der Fragebogen ist keine Behauptung, dass Ihr Betrieb einer Vorschrift unterliegt. Er ist der Versuch des Auftraggebers, einer eigenen Pflicht nachzukommen. Wer das versteht, antwortet gelassener — und ehrlicher.
Die NIS2-Richtlinie verlangt von den Einrichtungen, die sie erfasst — Energieversorger, Krankenhäuser, Verkehrsbetriebe, größere Hersteller bestimmter Waren, digitale Dienste und viele mehr —, Maßnahmen zur Sicherheit ihrer Netz- und Informationssysteme. Zu diesen Maßnahmen gehört ausdrücklich die „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zwischen den einzelnen Einrichtungen und ihren unmittelbaren Anbietern oder Diensteanbietern“. Die Einrichtung soll dabei „die spezifischen Schwachstellen der einzelnen unmittelbaren Anbieter und Diensteanbieter sowie die Gesamtqualität der Produkte und der Cybersicherheitspraxis ihrer Anbieter“ berücksichtigen.
Adressat dieser Sätze ist die Einrichtung, nie der Lieferant. Aber die Einrichtung kann die „spezifischen Schwachstellen“ ihres Lieferanten nur berücksichtigen, wenn sie sie kennt. Daher der Fragebogen. Sie kann seine „Cybersicherheitspraxis“ nur bewerten, wenn er sie beschreibt. Daher die Fragen nach Richtlinie, Sicherung, Updates. Und sie soll Sicherheitsmaßnahmen „in die vertraglichen Vereinbarungen mit ihren direkten Lieferanten“ einbeziehen. Daher die Klauseln.
In Österreich setzt das NISG 2026 diese Anforderung um. Es tritt nach den in der Recherche belegten Angaben am 1. Oktober 2026 in Kraft; erfasste Einrichtungen haben sich zu registrieren und binnen zwölf Monaten eine Selbstdeklaration über ihre Maßnahmen abzugeben, die nach den vorliegenden Auszügen auch Angaben zur Sicherheit der Lieferkette umfasst. Wer diese Angaben machen muss, wird seine Lieferanten vorher befragt haben. Der Wortlaut der einschlägigen Paragrafen konnte für dieses Kit nicht am amtlichen Text gelesen werden — Stand prüfen, siehe Abschnitt 9.
Die zweite Vorschrift ist DORA, die Verordnung über die digitale operationale Resilienz im Finanzsektor. Sie gilt seit dem 17. Januar 2025 für Banken, Versicherungen, Zahlungsdienstleister, Wertpapierfirmen und weitere Finanzunternehmen — und sie schreibt diesen vor, was in jedem Vertrag über IKT-Dienstleistungen stehen muss. Finanzunternehmen dürfen solche Verträge „nur mit IKT-Drittdienstleistern schließen, die angemessene Standards für Informationssicherheit einhalten“. Wer Software, Hosting, IT-Betrieb oder andere digitale Dienste an ein Finanzunternehmen liefert, ist ein solcher Drittdienstleister, unabhängig von seiner Größe.
Newsletter und mehr
Dranbleiben, und Titel, die zu diesem Band passen.
Dazu passt